เจาะความเสี่ยง Cyber Attack ยุค AI เมื่อเทคโนโลยีทำให้คนธรรมดากลายเป็นแฮกเกอร์ ธนาคาร โรงพยาบาล พลังงาน โครงสร้างพื้นฐาน ค้าปลีก ธุรกิจไหนกำลังอยู่ในแนวปะทะ?
ลองนึกภาพดูว่า เช้าวันหนึ่งเราเปิดแอปธนาคารเพื่อสแกนจ่ายเงินซื้อข้าวเหนียวหมูปิ้งหรือกาแฟก่อนเข้างาน แต่เข้าแอปไม่ได้ ตู้เย็นในร้านสะดวกซื้อหรือซูเปอร์มาร์เก็ต อุณหภูมิแปรปรวน หรืออยู่ดีๆ มีโทรศัพท์จากคนในครอบครัวโทรหาเราของให้โอนเงินด่วน เสียงเหมือนมากจนเราไม่ทันเอะใจ แล้วเผลอโอนเงินไปให้ หรืออยู่ดีๆ เงินในเก็บในบัญชีซึ่งมีอยู่มหาศาลไปจนถึงน้อยนิด จู่ๆ ก็หายไป ระบบ Transacion ของธนาคารกลางไม่สามารถโอนเงินได้ ระบบซื้อขายตลาดหุ้นเป็นอัมพาต โรงไฟฟ้า เกิดหยุดเดินเครื่องไฟฟ้าดับทั่วเมือง ระบบสายการบินแปรปรวนจนเที่ยวบินดีเลย์……
‘เหตุการณ์เหล่านี้’ คือ กรณีเลวร้ายที่สุดซึ่งหลายประเทศไม่อยากให้เกิดขึ้น …… แต่ในช่วงสองถึงสามสัปดาห์ที่ผ่านมามันก็เกิดขึ้นจริงแล้วในหลายประเทศ ตั้งแต่สหภาพยุโรป ตะวันออกกลาง เอเชียตะวันออกเฉียงใต้ ไปจนถึงประเทศที่ขึ้นชื่อเรื่องความไฮเทคอย่าง ญี่ปุ่น เกาหลีใต้ และไต้หวัน เหตุการณ์เหล่านี้สะท้อนว่าสิ่งที่เราเห็นในหนังไซไฟ Skynet Terminator ยึดครองโลกเมื่อหลายสิบปีก่อน มันเริ่มใกล้ความจริงเข้าไปทุกที
ขณะที่ AI หรือ ปัญญาประดิษฐ์ ซึ่งเป็นเทรนด์ในบรรดาภาคธุรกิจหลายองค์กรแห่แหนนิยมเอาเข้ามาใช้ทดแทนคนทำงาน มันไม่เพียงกระทบให้หลายคนต้องถูกเลย์ออฟเพียงเท่านั้น แต่จากเหตุการณ์ความเสี่ยงด้าน Cyber Seurity และ Cyber Attack ที่หลายประเทศพบเจอในขณะนี้ AI กำลังกลายเป็นดาบสองคมกลับมายังองค์กรเหล่านั้นเสียเอง ด้วยเช่นกัน
AI ทำให้คนธรรมดา เจาะธนาคารได้
เมื่อหลายสิบปีก่อน หากพูดถึงแฮกเกอร์การเจาะระบบธนาคาร ระบบของรัฐบาล หลายคนคงนึกภาพทีมแฮกเกอร์มาพร้อมหน้าจอคอมพิวเตอร์หลายจอ อาศัยทีมงานที่มีทักษะสูง ใช้เวลาเป็นเดือน และต้องมีทรัพยากรระดับองค์กรหรือรัฐ ในการโจมตีหน่วยงานต่างๆ แต่ตอนนี้ภาพเหล่านั้นมันเปลี่ยนไปแล้ว เพราะหากย้อนไปช่วง ปลายเดือนกันยายนถึงต้นเดือนตุลาคม 2026 ที่มีธนาคารและสถาบันการเงินในเกาหลีใต้หลายแห่งถูกโจมตีเป็นระลอก ข้อมูลส่วนตัวของลูกค้าราว 68,000 คนรั่วไหล
บริษัทความมั่นคงไซเบอร์ CrowdStrike ซึ่งจับตาการแฮกดังกล่าวเผยว่า ผู้ต้องสงสัยหลักที่ทำการแฮกระบบธนาคารเกาหลีใต้หลายแห่ง คือ หนุ่มชาวจีนอายุประมาณ 26 ปี ที่ใช้เครื่องมือ AI ชื่อ ARTEX ซึ่งเป็นระบบ penetration testing แบบ open-source ที่พัฒนาในจีน ร่วมกับโมเดลอย่าง Claude Code และ DeepSeek เจาะระบบธนาคารเกาหลี โดยเขาไม่ได้เจาะเข้าไปในระบบหลักของธนาคารโดยตรง แต่เข้าทางระบบสนับสนุนพนักงงานธนาคารและระบบที่เชื่อมกับพาร์ทเนอร์การเงินของธนาคาร เช่น ระบบ Back-end หลังบ้านที่บรรดาภาคธนาคารนิยมจ้างบริษัทอื่นทำให้ หรือระบบการโอนจ่ายเงินพวกเปย์วอลเลตที่นิยมเป็นพาร์ตเนอร์กับธนาคาร ซึ่งเป็นจุดที่เปราะบางด้านความปลอดภัยที่ทำให้เจาะง่ายกว่าการเจาะระบบของธนาคารตรงๆ ซึ่งปกติแล้วภาคธนาคารยอมที่จะทุ่มเงินหลายล้านสำหรับการสร้างระบบ Firewall ป้องกันการแฮก
ARTEX ไม่ใช่แค่เครื่องมือสแกนช่องโหว่ธรรมดา มันเป็น AI Agent ที่สามารถวิเคราะห์ระบบ หาจุดอ่อน และเสนอเส้นทางโจมตีได้เกือบอัตโนมัติ ผู้ใช้ไม่จำเป็นต้องเป็นแฮกเกอร์ระดับสูง แค่เข้าใจพื้นฐานและรู้วิธีสั่งงาน AI ก็สามารถเร่งความเร็วและขยายขอบเขตการโจมตีได้มาก ในอดีต แฮกเกอร์ต้องใช้เวลาศึกษาโครงสร้างระบบ ทดสอบทีละขั้นตอน และปรับกลยุทธ์ด้วยตัวเอง ตอนนี้ AI ช่วยทำหลายส่วนให้ ตั้งแต่การสแกนไปจนถึงการเขียนโค้ดบางส่วนที่ใช้ในการโจมตี ผลลัพธ์คือการโจมตีที่เร็วขึ้น ต้นทุนถูกกว่าการจ้างแฮกเกอร์หลายคน และทำพร้อมกันหลายเป้าได้ง่ายขึ้น
เช่นเดียวกับ ไม่กี่สัปดาห์ต่อมา ธนาคารฝรั่งเศส Crédit Mutuel Arkéa ถูกโจมตีผ่านแพลตฟอร์มของซัพพลายเออร์ ส่งผลให้เงินราว 100-133 ล้านดอลลาร์ถูกโอนออกจากบัญชีของธนาคารเอง (ไม่ใช่บัญชีลูกค้า) ก่อนจะถูกแปลงเป็นคริปโตในเวลาอันรวดเร็ว สองเหตุการณ์นี้ไม่ได้เกิดขึ้นโดยบังเอิญ มันสะท้อนว่า ท่ามกลางเทรนด์ AI ที่บรรดาภาคการเงินแห่แหนนิยมนำมาใช้งานแทนมนุษย์ กำลังทำให้ “ความสามารถในการโจมตี” มันง่ายขึ้นเช่นกัน
ดังนั้น ความแข็งแกร่งของระบบหลักไม่ได้หมายความว่าระบบทั้งหมดปลอดภัย เพราะแฮกเกอร์ยุคใหม่เลือกเส้นทางที่ง่ายและคุ้มค่าที่สุด นี่เป็นเพียงไม่กี่ตัวอย่างของการใช้ AI ในการแฮกระบบ ซึ่งมันสะท้อนว่าการแฮกในปัจจุบัน ไม่จำเป็นต้องแฮกเกอร์มือฉมัง เป็นคนทั่วไปแต่มีความรู้ Promt AI เก่งก็แฮกได้
นอกจากการใช้ AI แฮกระบบแล้ว การใช้ AI มาสร้าง Deepfake สร้างเสียงหรือภาพของผู้บริหารระดับสูงเพื่อหลอกลวงผู้คนในหลายรูปแบบช่วงนี้ก็ฮิตไม่แพ้กัน เช่น จู่ๆ ผู้สูงอายุที่บ้านอาจรับโทรศัพย์เป็นเสียงเราแล้วบอกให้เราโอนเงินให้ เรื่องนี้บรรดาผู้เชี่ยวชาญไซเบอร์แนะนำว่าให้มี “Save Word” หรือประโยคยืนยันตัวตน ที่รู้กันเฉพาะภายในครอบครัว ตัวอย่างประโยคที่ AlternateX ขอแนะนำเช่น ถาม “นกอยู่ไหน” (ตอบ นกอยู่ข้างพี่ตานะคะ) เป็นต้น
ธุรกิจไหนจะโดนหนักสุด
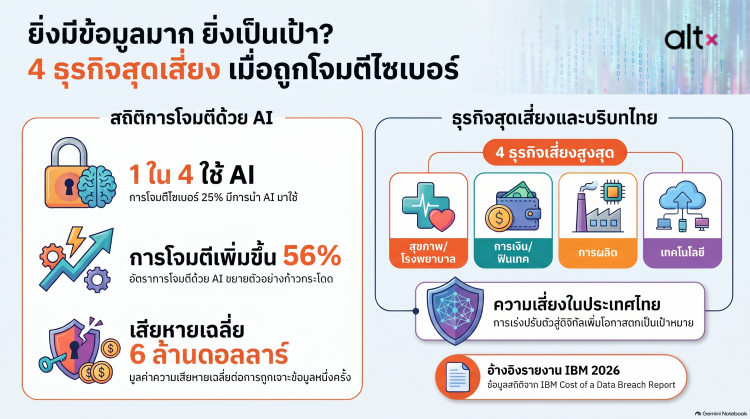
เมื่อเรารู้ว่าความง่ายในการใช้ AI แฮกในปัจจุบันไม่ได้ยากเย็นอะไร แล้วธุรกิจในอุตสาหกรรมไหนเสี่ยงสูงสุด จากข้อมูลรายงาน IBM Cost of a Data Breach 2026 ซึ่งศึกษา 602 องค์กรใน 17 อุตสาหกรรม ชี้ว่า ลำดับความเสี่ยงไม่ได้ขึ้นอยู่กับขนาดของธุรกิจอย่างเดียว แต่ขึ้นอยู่กับว่าธุรกิจนั้นพึ่งพาข้อมูลลูกค้า ระบบภายนอก และความเชื่อมั่นมากแค่ไหน ยิ่งมีทั้งเงิน ข้อมูลอ่อนไหว และระบบที่หากล่มแล้วกระทบทันที ยิ่งกลายเป็นเป้าหมายที่คุ้มค่าแก่การโจมตี
IBM ระบุว่าค่าเสียหายจากการแฮกระบบเฉลี่ยทั่วโลกอยู่ที่ราว 4.99 ล้านดอลลาร์ เพิ่มขึ้น 12% จากปีก่อน อุตสาหกรรมที่เสี่ยงสุดไม่ใช่ภาคการเงินธนาคาร แต่เป็นภาคสุขภาพครองแชมป์ค่าเสียหายสูงสุด ที่ 6.64 ล้านดอลลาร์ รองลงมาคือภาคการเงินราว 6.3 ล้านดอลลาร์ ส่วนภาคอุตสาหกรรม เทคโนโลยี และบันเทิงอยู่ที่ราว 5.4–5.5 ล้านดอลลาร์ นอกจากนี้ IBM ยังระบุว่าโครงสร้างพื้นฐานสำคัญถูกโจมตีด้วยเครื่องมือ AI ถึง 62% โดยการเงินกับพลังงานเป็นเป้าหมายหลัก
เหตุที่ภาคสุขภาพโรงพยาบาลเป็นเป้าสูงเพราะ ข้อมูลด้านสุขภาพเป็นข้อมูลอ่อนไหวง่าย โรงพยาบาลเกือบร้อยละ 80 ในหลายประเทศ จ้างซัพพลายเออร์นอกมาวางระบบให้ และโรงพยาบาลมักโฟกัสกับการรักษาผู้ป่วยมากกว่า เคร่งครัดเรื่อง Cyber Seurity ระบบล่มกระทบชีวิตคนโดยตรง เรื่องนี้ไทยยิ่งห้ามนิ่งนอนใจ เพราะในฐานะที่เป็นเมดิคอลฮับสำหรับชาวต่างชาติ หากไทยถูกโจมตีด้านสาธารณสุขโรงพยาบาลจะกระทบความเสี่ยงด้านความเชื่อมั่นอยู่ไม่น้อย
รองลงมาที่เป็นด้าน การเงิน / ฟินเทค / คริปโต เพราะเงินขยับได้ในไม่กี่นาที โจมตีสำเร็จแล้วเงินหายทันที และข้อมูลลูกค้านำไปใช้หลอกลวงต่อได้ง่าย ตามด้วยภาคธุรกิจ พลังงาน ขนส่ง โทรคมฯ ค้าปลีกอาหาร เพราะอุตสาหกรรมเหล่านี้เปรียบเหมือนเส้นเลือดเศรษฐกิจ หากหยุดชะงักไปเสียหายไม่น้อย
อีกอุตสาหกรรมที่แม้ปัจจุบันความเสี่ยงยังน้อย แต่ก็ไม่ควรคลาดสายตาคือ บรรดา SME ที่เป็นซัพพลายเออร์ของบริษัทใหญ่ เพราะตามที่กล่าวไปข้างต้นว่าบรรดาแฮกเกอร์นิยมใช้ Back end ขององค์กรเหล่านี้เจาะเข้าระบบองค์กรใหญ่ อีกเหตุผลคือบรรดา SME อาจไม่ได้มีเงินมากพอจะลงทุนด้าน Cyber Seurity มากนัก
สำหรับไทยปฏิเสธไม่ได้ว่า ไทยไม่ได้ปลอดภัยโดยสมบูรณ์ เพียงแค่ยังไม่ถูกโจมตีหนักเท่าประเทศอื่นในรอบนี้ ข้อมูลจากสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NCSA) ที่เผยแพร่ผ่าน ThaiCERT ระบุว่า ในช่วงเดือนมกราคม–กันยายน 2569 มีการตรวจพบและบันทึกเหตุการณ์ภัยคุกคามทางไซเบอร์รวม 3,264 เหตุการณ์ ครอบคลุมตั้งแต่การพยายามบุกรุกระบบ การฉ้อโกงออนไลน์ การโจมตีเว็บไซต์ ไปจนถึงการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต เรื่องนี้แม้แต่ เลขาธิการสภาความมั่นคงแห่งชาติยืนยันวันนี้ 9 พ.ย. ว่าหน่วยงานภาครัฐ ระบบธนาคาร และสาธารณูปโภคของไทยเผชิญความพยายามโจมตีทางไซเบอร์เป็นประจำทุกวัน โดยผู้โจมตีเริ่มนำ AI มาใช้ช่วยค้นหาช่องโหว่ของระบบมากขึ้นด้วย
หากพิจารณาความเสี่ยงของไทย ภาคการเงินและธนาคาร รวมถึงพลังงานและสาธารณูปโภค ถือเป็นกลุ่มที่ต้องให้ความสำคัญเป็นพิเศษ เพราะเป็นระบบที่เชื่อมโยงกับชีวิตประจำวันและกิจกรรมทางเศรษฐกิจโดยตรง ขณะที่โรงพยาบาลและสาธารณสุข โทรคมนาคม โรงงานอุตสาหกรรม ขนส่งและโลจิสติกส์ ก็เป็นกลุ่มที่มีความเสี่ยงสูงตามมา โดยเฉพาะโรงงานที่พึ่งพาระบบอัตโนมัติในการผลิต หรือบริษัทโลจิสติกส์ที่ต้องใช้ระบบดิจิทัลจัดการคลังสินค้าและเส้นทางขนส่ง หากระบบถูกโจมตีจนหยุดทำงาน ความเสียหายจะไม่ได้จบแค่บริษัทแห่งเดียว แต่อาจลุกลามไปถึงคู่ค้า ผู้ผลิต ผู้จัดจำหน่าย และผู้บริโภคเป็นทอด ๆ
สิ่งที่ผู้ประกอบการไทยต้องคำนึงถึงงไม่ใช่เพียงค่าใช้จ่ายในการกู้คืนระบบหลังถูกโจมตี แต่ยังรวมถึงความเสียหายต่อชื่อเสียงและความเชื่อมั่นของลูกค้าด้วย เพราะหากมีข้อมูลลูกค้ารั่วไหล ดยเฉพาะธุรกิจที่เก็บข้อมูลส่วนบุคคลจำนวนมาก เช่น โรงพยาบาล ธนาคาร บริษัทประกันภัย และแพลตฟอร์ม E-commerce นอกจากเสี่ยงถูกฟ้องร้องแล้ว ยังเสี่ยงต่อความรับผิดตามกฎหมาย PDPA ด้วย
สิ่งที่ผู้ประกอบการไทยต้องคำนึงถึงจึงไม่ใช่เพียงค่าใช้จ่ายในการกู้คืนระบบหลังถูกโจมตี แต่ยังรวมถึงความเสียหายต่อชื่อเสียงและความเชื่อมั่นของลูกค้า โดยเฉพาะธุรกิจที่เก็บข้อมูลส่วนบุคคลจำนวนมาก เช่น โรงพยาบาล ธนาคาร บริษัทประกันภัย และแพลตฟอร์ม E-commerce เพราะหากข้อมูลลูกค้ารั่วไหล องค์กรอาจต้องเผชิญทั้งการฟ้องร้อง ความเสียหายทางธุรกิจ และความรับผิดตามกฎหมาย PDPA ของไทย
สิ่งที่ควรจับตาต่อไปคือว่ากลุ่มไหนจะกลายเป็นเป้าหมายถัดไปเมื่อแฮกเกอร์เริ่มมองหาช่องโหว่ ถึงจุดนี้หลายคนคงนึกว่า หากประเทศไทยถูก Cyber Attack ภาคธนาคารแล้วเงินในบัญชีเราหายไปข้อมูลทางธนาคารเราหายไป แล้วหนี้บ้านหนี้รถเราจะหายไปด้วยมั้ย ?
AlternateX เชื่อว่า Back Up ของธนาคารไทยคือข้อมูลในกระดาษ แม้ถูกแฮกหนี้ในระบบหาย แต่ในกระดาษยังคงอยู่ ไม่ลด แถมมาพร้อมดอกเบี้ยให้เราจ่ายกันทุกเดือน ต่อให้วันพรุ่งนี้โลกจะถูก AI Skynet แฮกก็ตาม !!
alt-x KEY TAKE AWAYS
-
AI ทำให้การแฮกเป็นเรื่องง่ายและต้นทุนต่ำ เทคโนโลยี AI และ AI Agent (เช่น กรณีการใช้เครื่องมืออย่าง ARTEX ร่วมกับโมเดลต่างๆ) เปิดช่องให้คนธรรมดาที่มีความเข้าใจพื้นฐานสามารถสแกนหาช่องโหว่และเจาะระบบองค์กรได้ โดยมักเจาะผ่านจุดอ่อนของซัพพลายเออร์หรือระบบ Back-end ภายนอก แทนที่จะพุ่งชนระบบหลักที่มีการป้องกันความปลอดภัยสูง -
ภาคสุขภาพ (โรงพยาบาล) และการเงินตกเป็นเป้าหมายความเสียหายสูงสุด จากรายงานของ IBM Cost of a Data Breach 2026 ระบุว่า ภาคสุขภาพครองแชมป์ค่าเสียหายสูงสุดตามด้วยภาคการเงิน เนื่องจากเป็นจุดที่เต็มไปด้วยข้อมูลอ่อนไหวและส่งผลกระทบต่อชีวิตผู้คนโดยตรง รวมถึงความเสี่ยงด้านการผิดกฎหมาย PDPA
-
ประเทศไทยไม่ใช่พื้นที่ปลอดภัย ข้อมูลจาก NCSA และหน่วยงานความมั่นคงระบุว่า ภาครัฐ ระบบธนาคาร และสาธารณูปโภคของไทยเผชิญความพยายามโจมตีทางไซเบอร์ทุกวัน และเริ่มมีการนำ AI มาใช้เจาะระบบมากขึ้น ผู้ประกอบการจึงต้องระมัดระวังทั้งความเสียหายทางธุรกิจ ชื่อเสียง และความพร้อมของระบบหลังบ้าน

STORYTELLER BY